ダークウェブインテリジェンス🔗
ダークウェブインテリジェンスページでは、設定済みのドメイン に基づいて当社が収集したすべての漏えいデータを調査できます。IDR Overview に記載されているとおり、発見事項を生成するのはアクティブなIDのみですが、お客様のドメインに関連して見つかった履歴データも引き続き収集および保持しています。
アクティブな認証情報漏えいがあるIDは、その Risk Score にも反映されます — アクティブな認証情報漏えいは、スコアを上昇させるセキュリティ要因です。
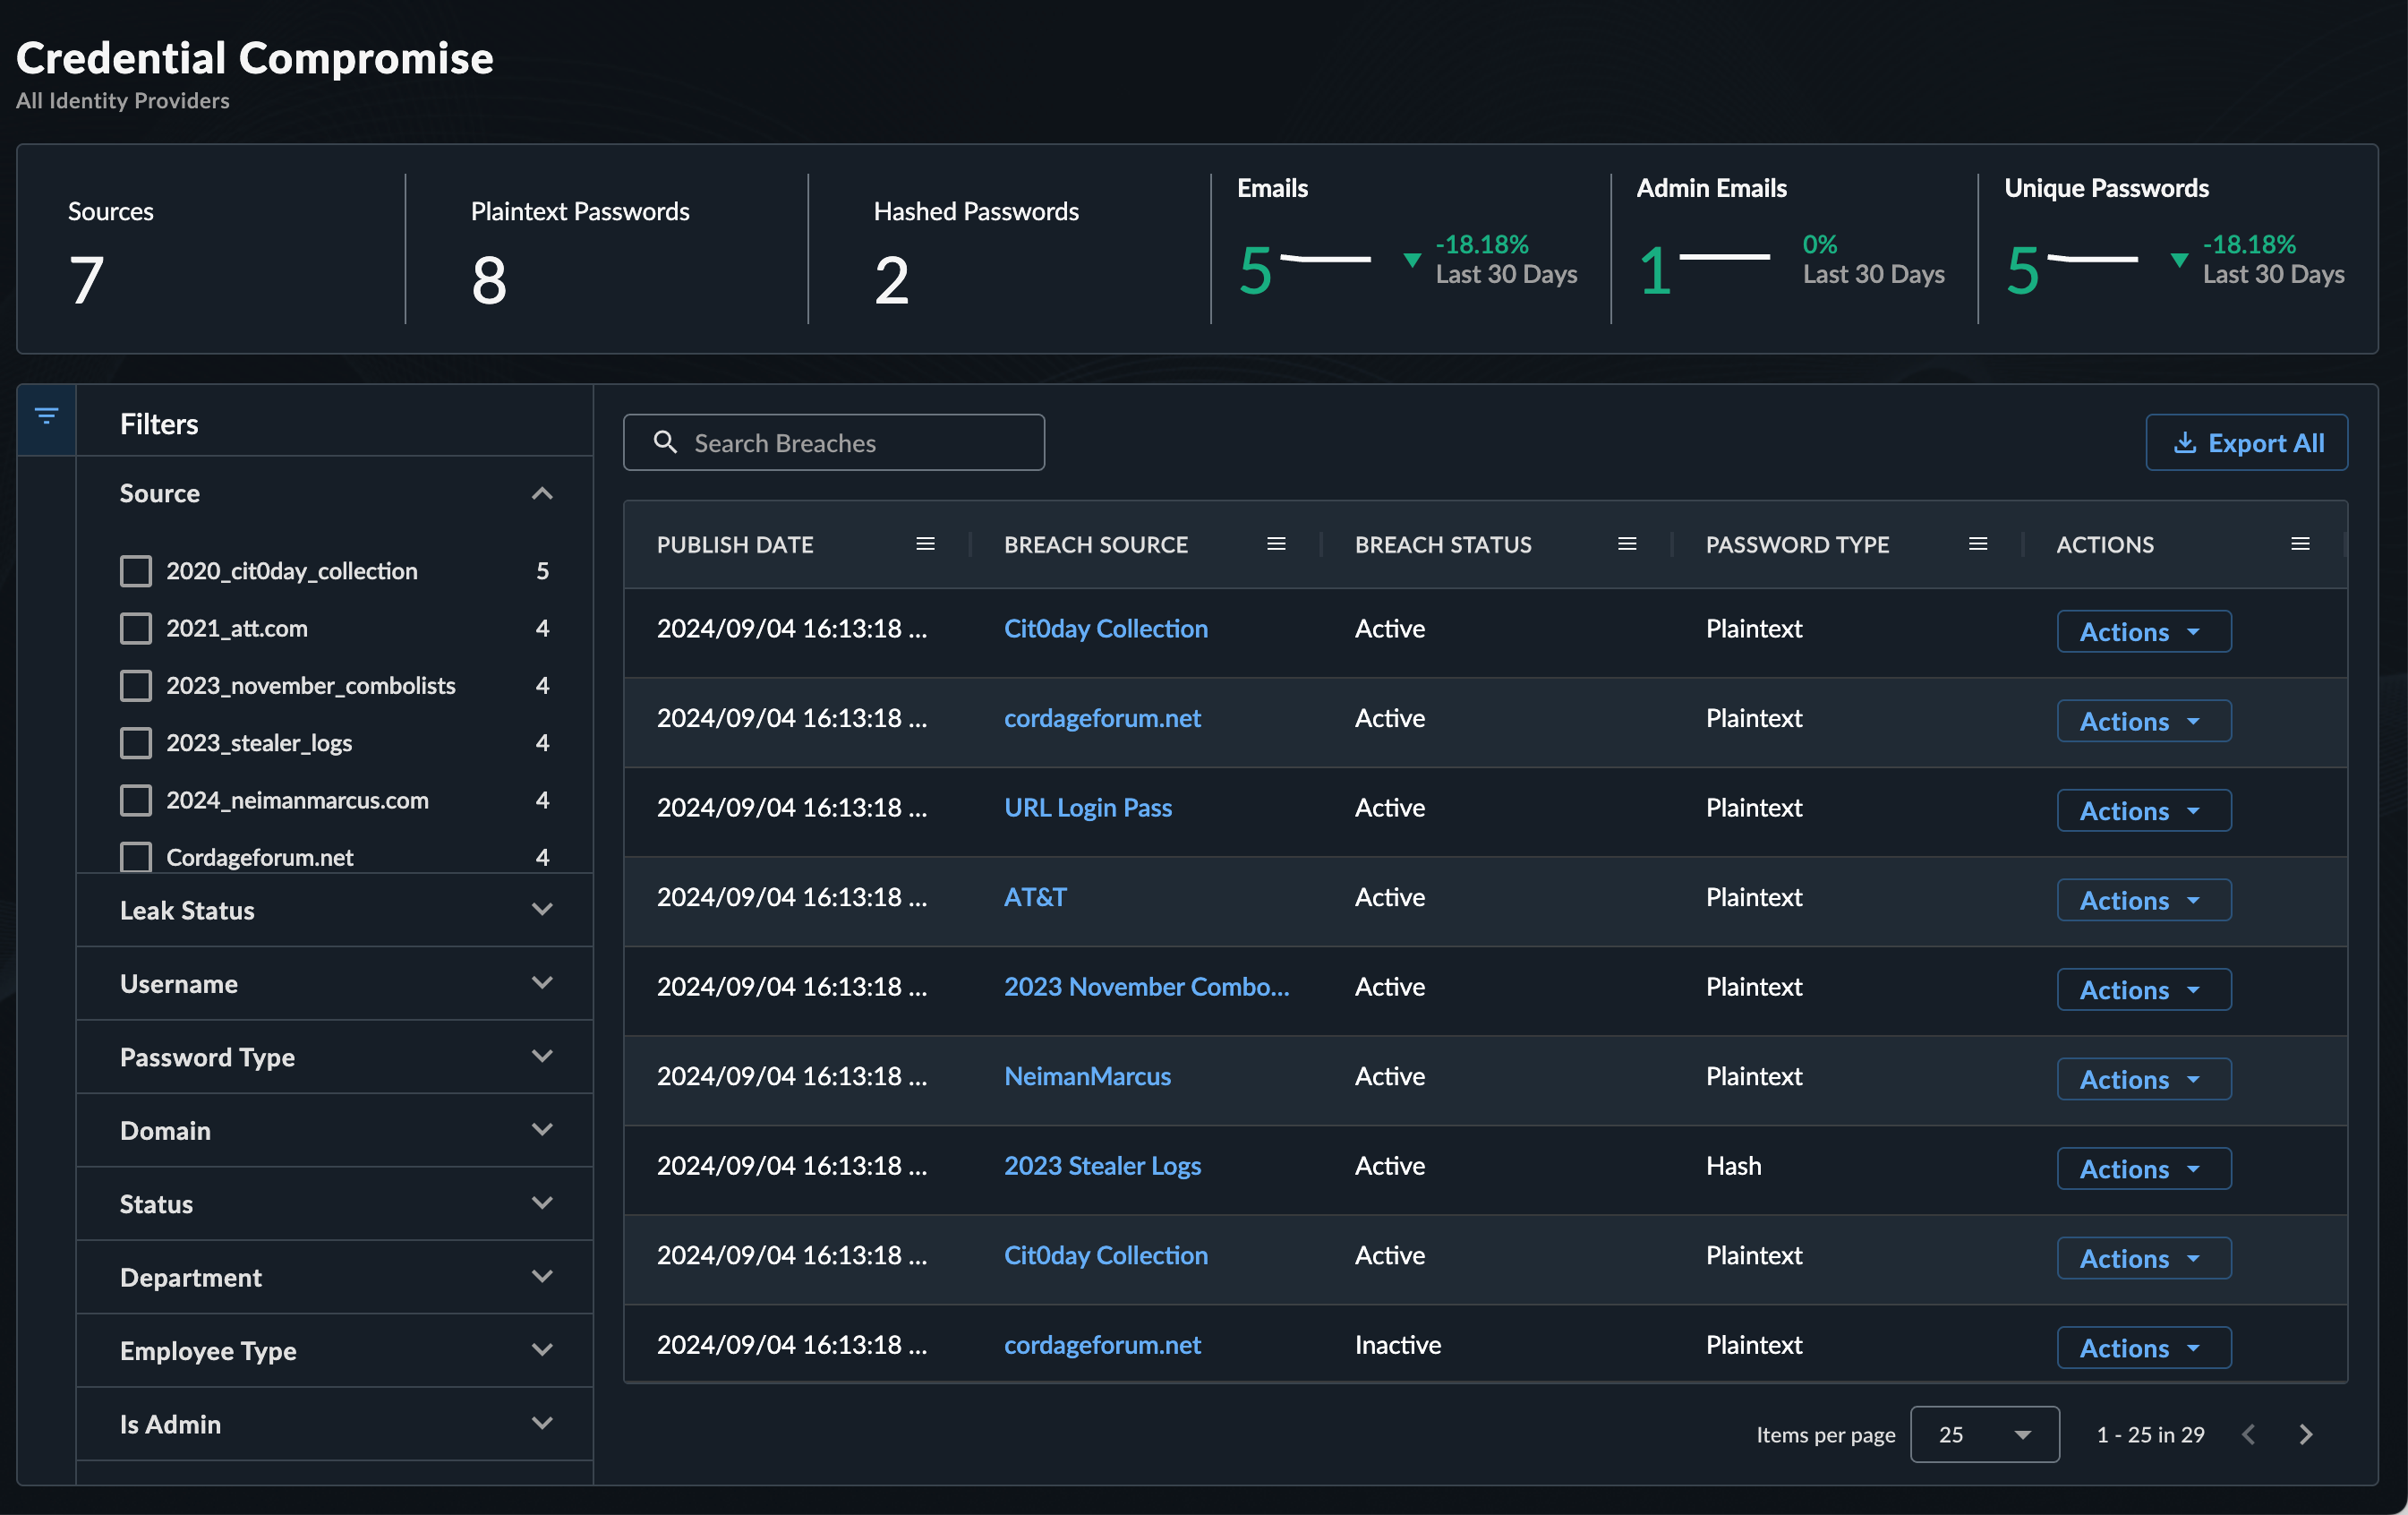
ダークウェブインテリジェンスページにアクセスする🔗
Taegis Menu からダークウェブインテリジェンスページにアクセスすると、テーブルはデフォルトで漏えいステータス Active と ID ステータス Active でフィルタリングされます。
または、ID概要ページの Credential Leaks widget でメトリクスをクリックすると、クリックしたメトリクスに応じて次のようにフィルタリングされたダークウェブインテリジェンスページに移動します。
- Sources: 漏えいステータス
Activeでフィルタリングされます。 - Plaintext: パスワードタイプ
Plaintextかつ漏えいステータスActiveでフィルタリングされます。 - Hashed: パスワードタイプ
Hashedかつ漏えいステータスActiveでフィルタリングされます。 - Breached Email Accounts: 漏えいステータス
Activeでフィルタリングされます。 - Unique Passwords Breached: 漏えいステータス
Activeでフィルタリングされます。 - VIP Account Leaks: VIP monitoring 用に設定されたIDかつ漏えいステータス
Activeでフィルタリングされます。
注意
Breached Email Accounts と Unique Passwords Breached は基になるデータ全体のメトリクスであるため、これらに関連付けられたフィルターはありません。
ダークウェブインテリジェンスのメトリクス🔗
ページ上部のメトリクスは Credential Leaks Widget のものと似ており、アクティブな漏えいのデータを表示します。

設定済みの ID プロバイダー内に Active の ID があり、関連付けられたアカウントの last_password_change 時刻が最初の漏えい日より前である場合、その漏えいはアクティブと見なされます。
漏えいレコードに一致するIDがない場合、それらは非アクティブと見なされます。これらのレコードは、多くの場合、削除されて現在は使用されていない古いユーザーやアカウントに関連しています。
メトリクスの定義🔗
- Sources: お客様のドメインのデータが確認された
activeの一意の漏えいソース数。 - Plaintext Passwords: 漏えいデータ内で
plaintext passwordsが特定されたactiveの漏えい数。 - Hashed Passwords: 漏えいデータ内で
hashed passwordsが見つかったactiveの漏えい数。 - Emails: 漏えいデータ内で確認された
activeの一意のemail accounts数。 - Admin Emails: 漏えいデータ内で確認された、
adminとして識別されたactiveのアカウント数。 - Unique Passwords: 漏えいデータ内で確認された
activeの一意のpasswords数。
漏えいを調査する🔗
リンクされたユーザーに関する情報と漏えいレコードに関する情報の両方を含むフィルターを組み合わせて、データを調査します。さらに、レコードにはデータの並べ替えに使用できる複数のタイムスタンプがあります。
- Publish Date: レコードがデータセット内で最初に見つかった日時
- Leaked Date: レコードが公開された日時
- Breach Date: 侵害が発生した日時。常に利用できるとは限りません
注意
同じ漏えい内に同じユーザーのレコードが複数存在する場合があります。これは、データが汎用的な漏えいソース(つまり、combolists)内で特定された場合や、ユーザーがデータセット内に複数回出現した場合に発生することがあります。そのため、1 つの漏えいソース内で同じユーザーのレコードが複数表示されることがあります。
漏えいステータス🔗
ダークウェブインテリジェンスページの漏えいには、主に active と inactive の 2 つのステータスがあります。
Active🔗
一致するIDが存在し、関連付けられたIDの last_password_change 時刻が最初の漏えい日より前である場合、漏えいは active と見なされます。
Inactive🔗
漏えいは、次のシナリオで非アクティブとしてマークされます。
- 相関付けできる一致するIDが、設定済みの ID プロバイダー内に存在しない。
last_password_chage時刻が漏えい日より後に発生した。- アカウントのパスワードが最近変更された。
- アカウントが無効化または削除された。
- 関連する発見事項が解決済みまたは却下された。
漏えいの詳細を表示する🔗
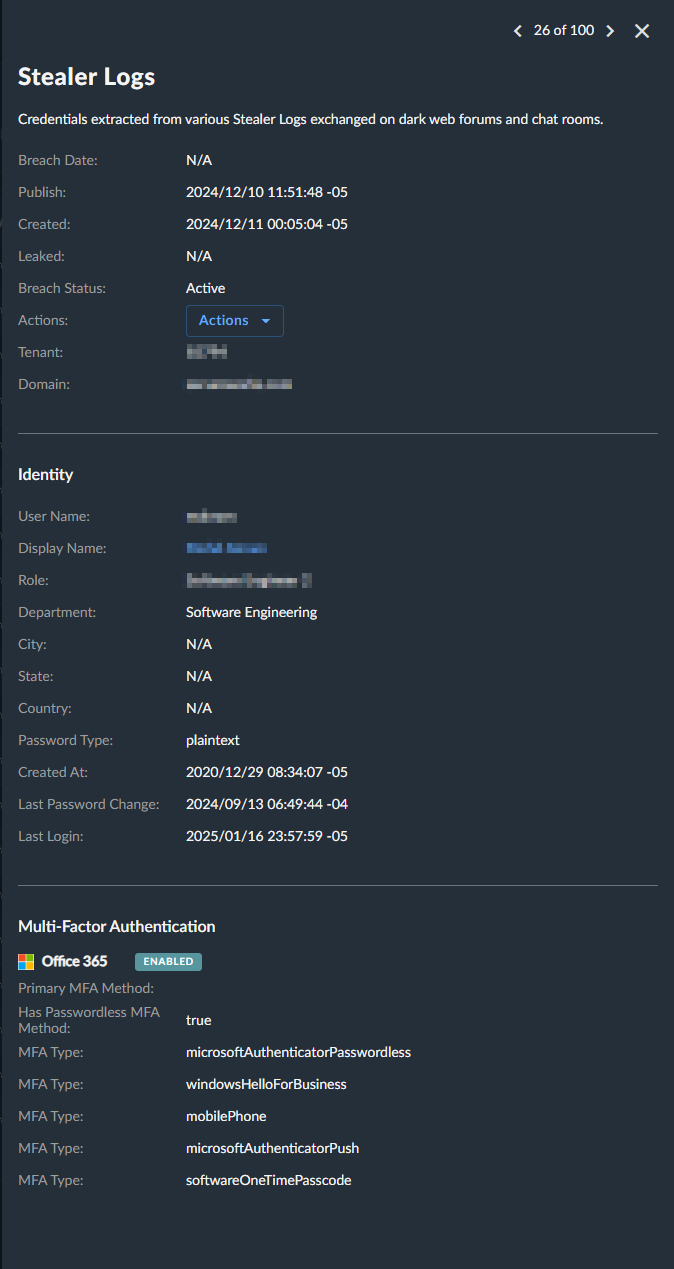
ソースフィールドを選択すると漏えいパネルが開き、漏えいに関する追加の詳細と、利用可能な場合はリンクされたIDに関する情報が表示されます。
アクションを実行する🔗
ID 関連の response actions が設定されている場合、テーブル内または漏えいの詳細から、リンクされた任意のIDに対してレスポンスアクションを実行できます。
- Actions を選択します。
- 実行するレスポンスアクションを選択します。
- 画面の指示に従います。
注意
一致するIDが見つからない場合、Actions ボタンは無効になります。
FAQ🔗
漏えいした認証情報はどのくらいの頻度で確認されますか?
当社は漏えい結果を継続的に監視および収集しています。アクティブな漏えいが特定された場合、通常は 15 分以内に発見事項が作成されます。
アカウント侵害の発見事項はどのように生成されますか?
これらを対応可能なものにするために、当社は収集および分析しているデータを相関付けして検証するための複数の処理ステップを実行します。
- 設定済みの ID プロバイダー内に
activeの ID が存在することを確認します。 - 利用可能な履歴データに基づいて、平文パスワードまたはハッシュが最初に漏えいした時点を特定します。これは、新たに公開された combolists に以前の侵害による古いデータが含まれていることが多いため重要です。
- それが平文パスワード値である場合、無効な値を除外するために、Microsoft Entra ID のグローバルパスワード複雑性要件と比較します。
- 最後に、パスワードの
first_leaked_dateを、そのIDのlast_password_change_timeと比較します。漏えいがlast_password_change_timeの後に最初に発生した場合、発見事項を生成します。
注意
アカウント侵害の発見事項は、アクティブなIDに対してのみ生成されます。ただし、ダークウェブインテリジェンスページでは引き続き生データを確認できます。
アカウント侵害の発見事項のリスクレベルはどのように決定されますか?
発見事項を生成すべきと判断した場合、次に関連するアカウントを確認して、MFA が有効かどうか、およびその強度を確認します。以下は、ユーザーのタイプ、漏えいのタイプ、および MFA 設定に基づく関連リスクレベルです。
| アカウントタイプ | パスワードタイプ | MFA なし | MFA 有効 | フィッシング耐性 MFA 有効 |
|---|---|---|---|---|
| Admin Account | plaintext | 重大 | 高 | 中 |
| Admin Account | hash | 高 | 中 | 低 |
| Non-admin Account | plaintext | 高 | 中 | 低 |
| Non-admin Account | hash | 中 | 低 | 低 |
ハッシュやパスワードを収集して保存しますか?
いいえ、当社は平文パスワードやハッシュ値を保存しません。また、ID プロバイダーからこれらを取得することもできません。データをスキャンして収集する際、確認された値にカスタムハッシュを適用し、その後レコードを平文パスワードまたはハッシュ化パスワードのいずれかとして分類します。これにより、基になるパスワード値を保持することなく、パスワードの一意性を判断し、メトリクスを計算できます。
漏えいした認証情報について、いくつのドメインが監視されますか?
Entra ID同期から自動的に収集された任意のドメイン、および手動で追加して検証した任意のドメイン(オンプレミスのActive Directory環境のドメインを含む)について、認証情報漏えいの監視を有効にできます。
手動で追加したドメインを検証する必要があるのはなぜですか?
Entra ID sync から自動的に収集されたドメインは、その同期を通じてすでにお客様のテナントに属していることが証明されています。手動で追加されたドメインにはそのような証明がないため、認証情報漏えいの監視を開始する前に、お客様がそのドメインを管理していることを確認するための DNS TXT レコードが必要です。
ダークウェブインテリジェンスの監視ではどのようなデータが使用されますか?
当社が使用するデータセットは 6 年前までさかのぼり、さまざまなダークウェブマーケットプレイス(例: Russian Marketplace、Genesis market)、TOR サイト、公開および非公開の Telegram チャネル、ならびに stealer ログファイルのデータを含みます。
VIP monitoring はどのように機能しますか?
VIP monitoring 用にユーザーを設定すると、過去 1 年以内に漏えいした追加のユーザー属性について、ダークウェブとオープンウェブを監視します。単一の漏えいで複数のフィールドが公開されていることを確認した場合、次のように VIP Exposure の発見事項を作成します。
| 発見事項 | 公開されたフィールド |
|---|---|
| VIP Credential Exposure Posing MFA Bypass Risk | email, password, and phone number |
| VIP Credential Exposure Posing Multi-Vector Attack Risk | email, password, phone number, and date of birth |
| VIP Credential Exposure Posing Recovery Bypass Risk | email, password, and date of birth |
注意
VIP Monitoring は、個人向けID監視ソリューションの代替を意図したものではありません。これらのサービスには、多くの場合、機微な PII の監視が含まれ、個人情報が見つかったときに通知が提供されます。一方、VIP Monitoring は、個人用メール、電話番号、ソーシャルメディアアカウントを標的にしたものを含む可能性がある、またはバイパスタイプの攻撃を可能にする可能性がある、ユーザーに対するビジネス関連の漏えい、言及、またはキャンペーンの特定に重点を置いています。