Claroty Continuous Threat Detection (CTD) インテグレーションガイド🔗
Claroty Continuous Threat Detection (CTD) は、エージェントレスかつパッシブなセキュリティソリューションであり、産業用制御システム(ICS)の運用継続を目的としています。資産やネットワークのリアルタイム可視化を提供し、異常検知型および振る舞い検知型のプロファイリングを用いて、ネットワーク障害、不正な攻撃、オペレーターのミスなど、運用上およびセキュリティ上の脅威を特定します。
以下の手順は、CTDからSecureworks® Taegis™ XDRへのログ取り込みを実現するための設定方法です。
ログは、個々のCTDサーバーまたはEnterprise Management Console(EMC)から送信できます。
重要
このインテグレーションをお客様のXDRテナントに追加するには、Taegis™ XDR for OTが必要です。必要なライセンスの取得については、アカウントマネージャーまたはCSMにお問い合わせください。
接続要件🔗
| ソース | 宛先 | ポート/プロトコル |
|---|---|---|
| CTDサーバーまたはEMC | Taegis™ XDR Collector (管理IP) | TCP/601 |
インテグレーションから提供されるデータ🔗
以下のCTDイベントタイプがXDRでサポートされています。
- アラート(すべてのアラートタイプ)
注意
上記に記載されていないCTDイベントタイプは、genericスキーマに正規化されます。
| 正規化されたデータ | 汎用的な検知 | ベンダー固有の検知 | |
|---|---|---|---|
| Claroty CTD | Netflow | Thirdparty |
注意
XDR検知機は、データソースのログが特定の検知機に関連付けられたスキーマへ正規化されていても、必ずしもトリガーされるとは限りません。ただし、カスタム検出ルールを作成することで、データソースから正規化されたデータに基づいて検知を生成することができます。
Continous Threat Defenseプラットフォームの設定🔗
Claroty CTD管理ガイドの手順に従い、Syslog転送を設定してください。
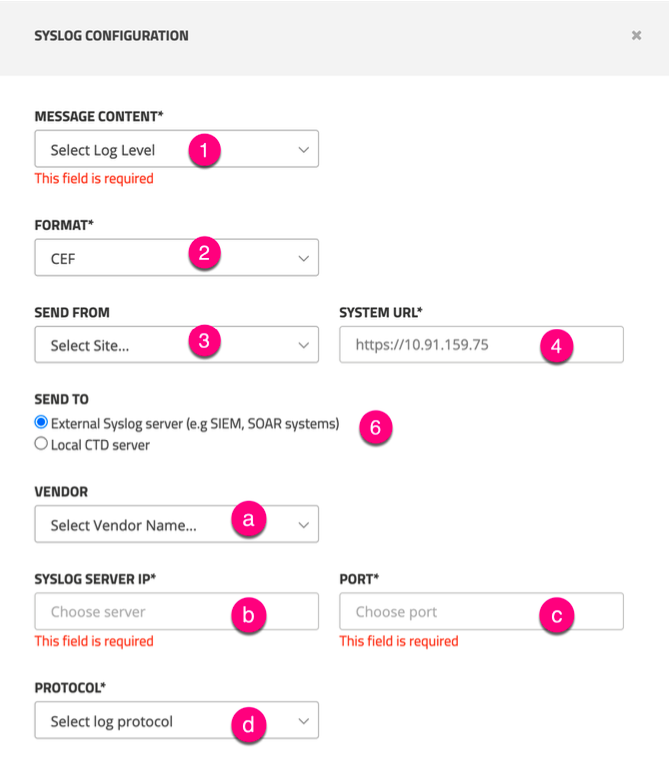
以下の情報を入力します。
| パラメータ | 値 |
|---|---|
| MESSAGE CONTENT | アラート(すべてのアラートカテゴリおよびタイプ) |
| FORMAT | CEF |
| SEND FROM(EMCから送信する場合) | 該当するCTDサーバーを選択 |
| SYSTEM URL(EMCから送信する場合) | 読み取り専用値 |
| SEND TO | 外部Syslogサーバー |
| VENDOR | Other |
| SYSLOG SERVER IP | XDR Collector(管理IP) |
| PORT | 601 |
| PROTOCOL | TCP |
クエリ言語を用いた詳細検索🔗
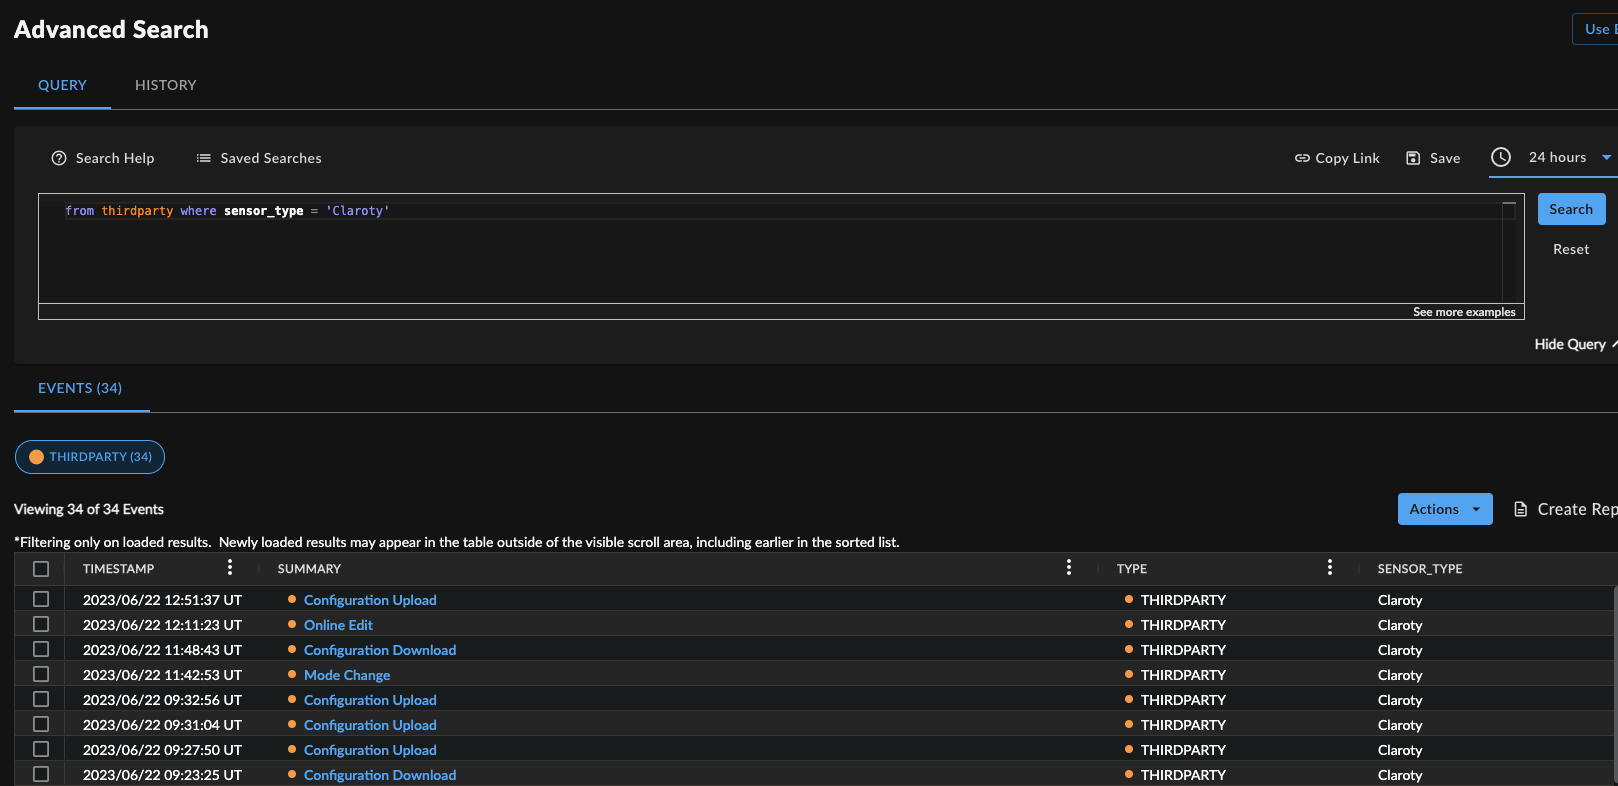
クエリ言語検索の例🔗
直近24時間のthirdpartyイベントを検索する場合:
FROM thirdparty WHERE sensor_type = 'Claroty' and EARLIEST=-24h
netflowイベントを検索する場合:
FROM netflow WHERE sensor_type = 'Claroty'
Clarotyによって「重大」と分類されたイベントを検索する場合:
WHERE sensor_type = 'Claroty' AND vendor_severity = 'Critical'
特定のCTDサーバーまたはEMCからのthirdpartyイベントを検索する場合:
FROM thirdparty WHERE sensor_type = 'Claroty' AND sensor_id = '10.10.10.10'
イベント詳細🔗
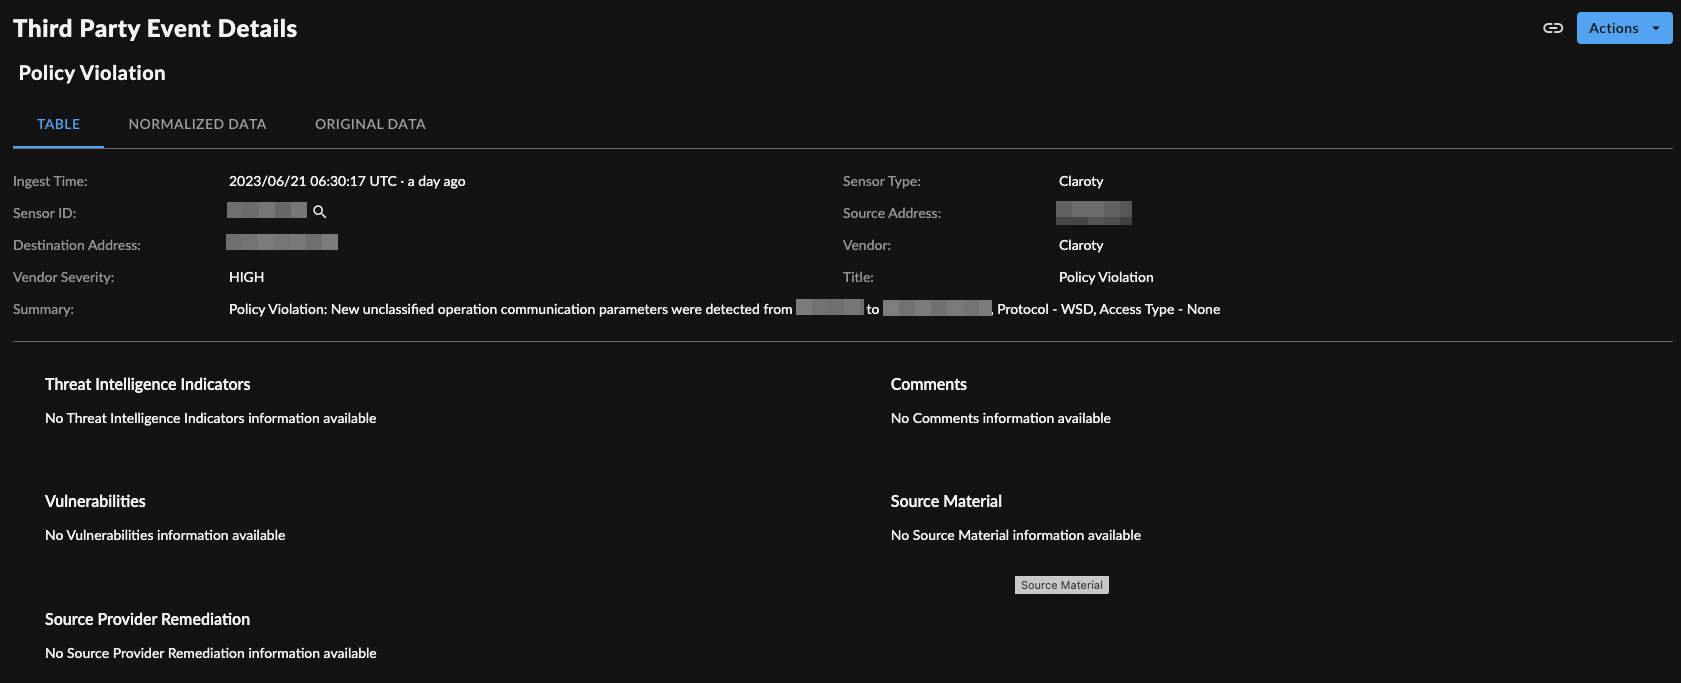
サンプルログ🔗
CTDアラート🔗
CEF:0|Claroty|CTD|4.2.3|Alert|Known Threat Alert|5| cn1Label=SiteId cn1=1 cs1Label=Site cs1=Default cs2Label=Network cs2=Default cs3Label=Resolve-dAs cs3=Unresolved cs5Label=Src Zone cs5=Default Zone cs6Label=Dst Zone cs6=Default Zone cs7Label=Category cs7=Security cs8Label=AlertUrl cs8=http://<IP.Address>/alert/1-1 outcome=Unresolved request=http://<IP.Address>/alert/1-1 cn2Label=Alert Score cn2=100 cs10Label=PrimaryAssetIP cs10=10.5.22.101 cs11Label=PrimaryAssetType cs11=Endpoint cs12Label=PrimaryAssetHostname cs12=N/A cs13Label=PrimaryAssetMAC cs13=00:00:00:00:00:00 cs14Label=PrimaryAssetOS cs14=Windows 7/Server 2008 R2 cs15Label=PrimaryAssetVendor cs15=Hewlett Packard cs16Label=NonPrimaryAssetIP cs16=000.00.0.000 cs17Label=NonPrimaryAssetType cs17=Endpoint cs18Label=NonPrimaryAssetHostname cs18=N/A cs19Label=NonPrimaryAssetMAC cs19=00:00:00:00:00:f1 cs20Label=NonPrimaryAssetOS cs20=N/A cs21Label=NonPrimaryAssetVendor cs21=Netgear cn3Label=StoryId cn3=1 src=10.5.22.101 smac=00:08:00:00:00:00 shost=N/A dst=000.00.0.000 dmac=00:00:00:00:00:00 dhost=N/A externalId=1 cat=Create rt=Nov 17 10:18:55 start=Oct 12 2020 17:28:33 msg=Out of working hours Known Threat: Threat Claroty Rule: GranCrab Ransomware - C2 Certificate was detected from 10.5.22.101 to 000.00.0.000