ブルートフォース🔗
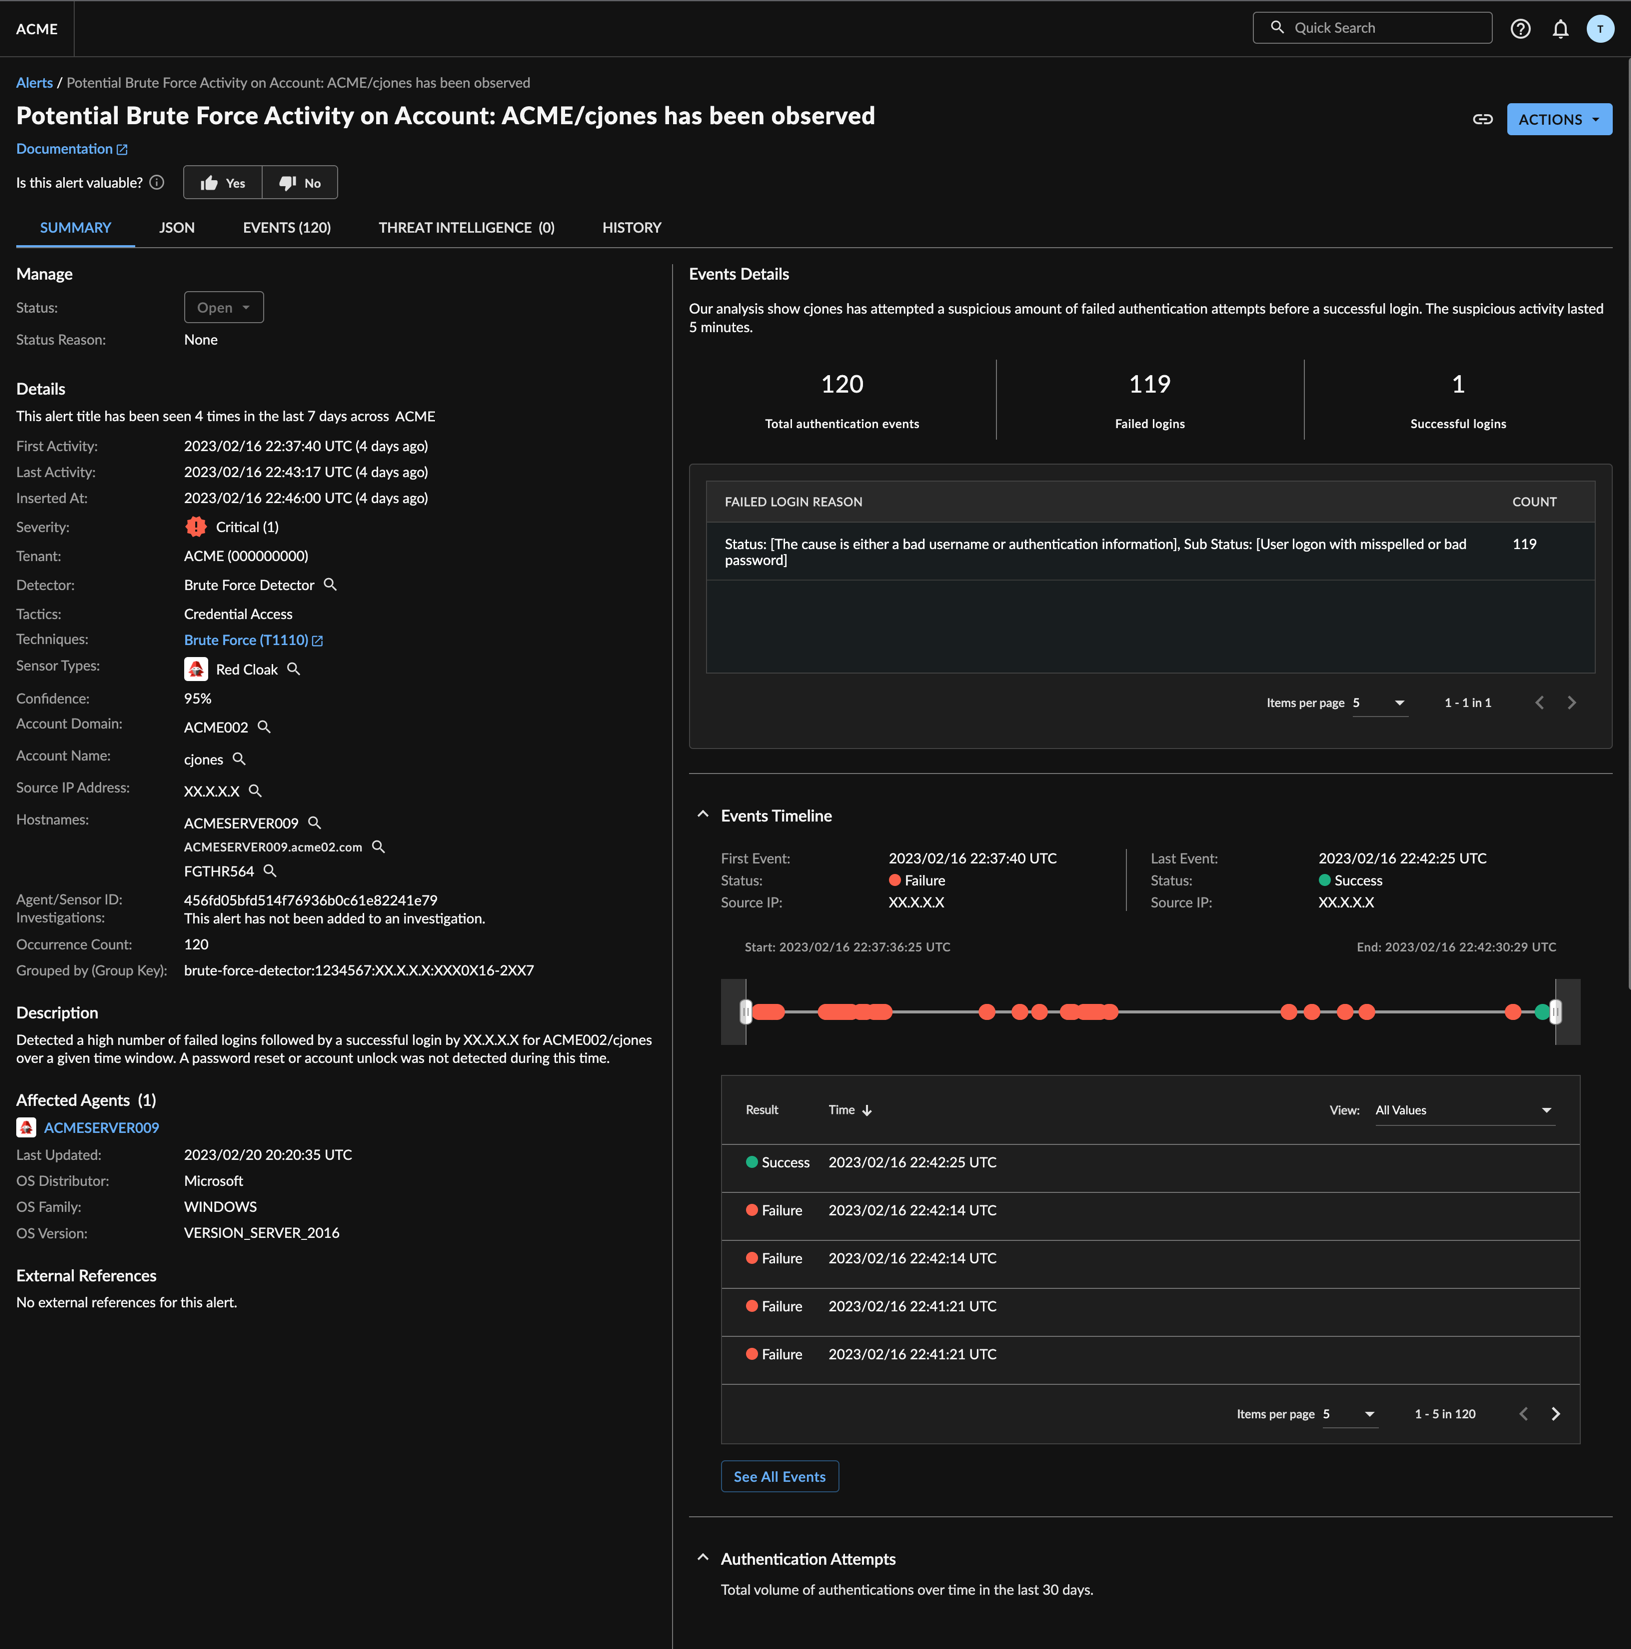
ブルートフォース検知機は、攻撃者がActive Directory環境への侵入を試みる際に、異なるパスワードを繰り返し入力し、最終的に正しい組み合わせを見つけようとする事例を特定します。ブルートフォース検知機はauthイベントのストリームを処理し、特定の認証失敗の連続の後、短時間内に成功したログオンが発生した場合に検知を作成します。
要件🔗
この検知機には、以下のデータソース、インテグレーション、またはスキーマが必要です。
入力🔗
検知は以下の正規化されたソースから取得されます。
- Auth
出力🔗
検知はXDR検知データベースおよび検知トリアージダッシュボードに送信されます。
設定オプション🔗
この検知機は、必要なデータソースまたはインテグレーションがテナントで利用可能な場合、デフォルトで有効化されます。
MITRE ATT&CKカテゴリ🔗
- MITRE Enterprise ATT&CK - 資格情報アクセス - ブルートフォース。詳細はMITRE Technique T1110をご参照ください。
検知機のテスト🔗
この検知機にはサポートされているテスト方法はありませんが、詳細検索を実行すると、検出がこの検知機に由来するかどうかを確認できます。
注意
サポートされているテスト方法が利用できない場合、条件を満たすイベントが観測されていれば、詳細検索によってこの検知機からの検出があったかどうかを確認できます。検索結果がない場合でも、その検知機が動作していないことを示すわけではありません。検知機の検索結果がないのは、その特定の攻撃がテナント内でまだ観測されていないことを示しているだけの場合があります。ただし、基盤となるデータが利用できないことを示している可能性もあります。必要なスキーマが、Data Sources にそのスキーマでサポートされているデバイスタイプとともに提供されていることを確認してください。
参考情報🔗
- スキーマ