ID対応アクション🔗
Microsoft Entra ID およびオンプレミスの Active Directory (AD) 環境の IDアカウントに対する対応アクションは、アクション、プレイブック、コネクターを使用して設定できます。ガイダンスについては、以下のリソースを参照してください。
- Taegis アクション
- コネクターライブラリ
- プレイブックテンプレート
- How To: IDR 自動化プレイブックのセットアップ
- How To: Entra ID の強制パスワードリセット自動化を設定する
注意
以前に Azure AD または Entra ID のコネクターとプレイブックを設定している場合、この手順を再度実行する必要はありません。一度設定すると、自動化はプラットフォーム全体で利用できます。
Entra ID 対応アクション🔗
お客様の IDインテグレーションで Microsoft Entra ID を使用している場合は、Microsoft Graph API コネクターを使用して対応アクションとプレイブックを設定できます。たとえば、ユーザーアカウントを無効化または有効化したり、パスワードをリセットしたりできます。
ハイブリッド環境
オンプレミスの Active Directory が Entra ID テナントに同期している場合は、アカウントを無効化するために Entra ID 対応アクションに依存する前に、対応アクションにおけるハイブリッド Microsoft Entra ID の動作 を参照してください。
Entra ID 対応アクションを設定するには、次の手順を実行します。
- Microsoft Graph API コネクターを使用して接続を追加します。コネクター固有の認証要件については、新しい接続を作成する を参照してください。
- その接続を、Disable / Enable User などの アクション や、Microsoft Entra ID Disable User または Microsoft Entra ID Force Password Reset などの プレイブックテンプレート で使用します。利用可能な Microsoft Graph API プレイブックテンプレートの一覧については、サポートされているプレイブック を参照してください。
オンプレミスの自動化と対応アクション (LDAP)🔗
お客様の Active Directory 環境で LDAP (Lightweight Directory Access Protocol) を使用している場合は、オンプレミスアカウントに対する対応アクションを設定できます。これにより、プレイブックとアクションは、インターネットに公開することなく、お客様の AD または LDAP ディレクトリーサービスに直接接続できます。
これを行うには、オンプレミスのデータコレクターを展開し、On-Premise Automation Connector を設定します。
注意
On-Premise Automation Connector をホストするシステムは、お客様の AD または LDAP ディレクトリーサービスへのネットワークアクセスを備えている必要があります。このコネクターは、これらのサービスへの接続に LDAP 認証をサポートします。
オンプレミス LDAP 対応アクションを設定するには、次の手順を実行します。
- まだ実施していない場合は、オンプレミスのデータコレクター を展開します。
- データコレクターに On-Premise Automation Connector を追加し、お客様の AD または LDAP ディレクトリーサービスに到達できるように LDAP 認証用に設定します。
- On-Premise Automation Connector との接続 を設定し、それを アクション または プレイブック で使用して、AD アカウントの無効化などの対応アクションを実行します。
自動対応アクション🔗
コネクターを有効にしたら、User Automated Response Actions プレイブックテンプレートを使用して、ID の検出結果に対する自動対応アクションを設定できます。テンプレートの使用方法と設定方法については プレイブックテンプレート の手順に従い、さらに Playbook Execution 設定については以下のガイダンスに従ってください。
-
Trigger Type では、次の設定を選択します。
- Source: Identity Findings
- Events: Created
Warning
Updated を選択すると、検出結果が更新されるたびにプレイブックが実行されます。体制チェックでは更新イベントが生成されるため、プレイブックが 1 日に複数回実行され、ユーザーのパスワードが繰り返しリセットされる可能性があります。
-
When does this playbook run? では、プレイブックを実行する条件をカスタマイズするために Only When を選択します。Common Expression Language 構文の詳細については、CEL の概要 を参照してください。
次の例では、重大度が critical または high の新しい Credential Compromise 検出結果が作成されるたびに、対応アクションが実行されます。
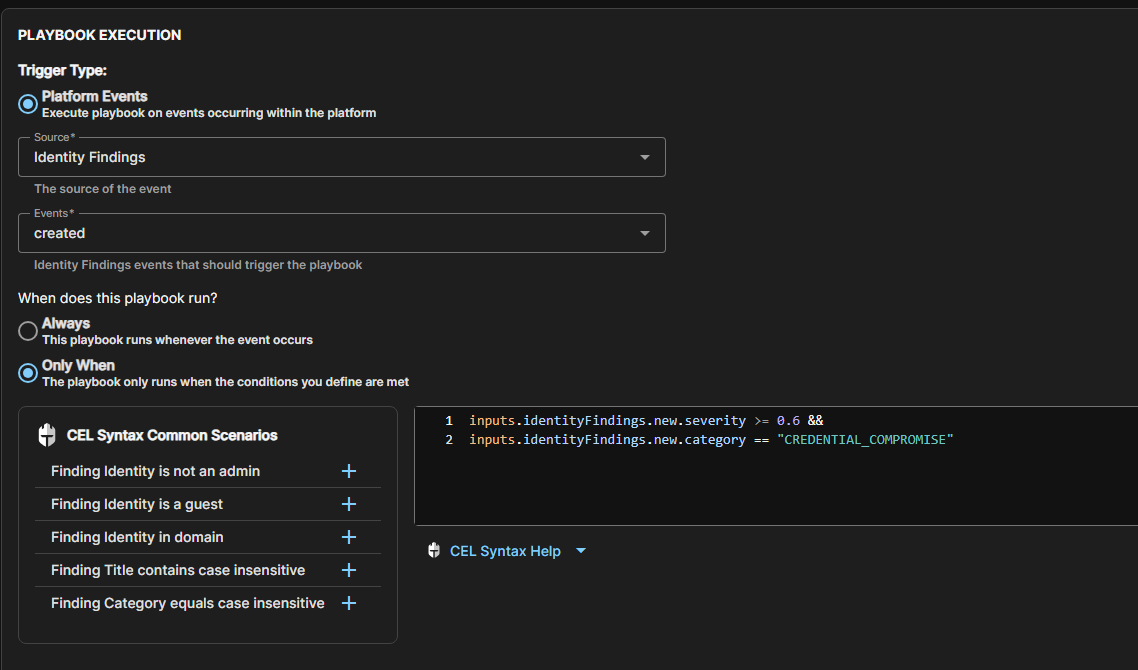
以下は、対応アクションをトリガーする条件をカスタマイズするために、CEL 式で実行できる追加の一致例です。
例
対応アクションにおけるハイブリッド Microsoft Entra ID の動作🔗
ハイブリッド環境でアカウントを確実に無効化するには、Entra ID 対応アクションのみに依存するのではなく、オンプレミス AD でユーザーを無効化するか、オンプレミス LDAP 対応アクション を使用してください。
ハイブリッド環境では、オンプレミス AD がクラウド対応アクションを上書きする可能性があります。
ハイブリッド Microsoft Entra ID 環境では、Microsoft Entra Connect Sync はオンプレミス AD アカウントを権威ソースとして扱います。Entra ID でユーザーを無効化しても、オンプレミス AD でアカウントが有効のままである場合、次回の同期でユーザーアカウントが再度有効化される可能性があります。
これは Microsoft の通常の同期動作であり、クラウド側だけで制御することはできません。
詳細については、Active Directory と Entra ID の同期方法に関する Microsoft ドキュメント を参照してください。